

Попри декларування миротворчих намірів та продовження гри в переговорний процес щодо завершення війни росії проти України, яку так старанно намагаються модерувати у Вашингтоні, в Кремлі не приховують прагнення поширювати і вдосконалювати механізми гібридної війни проти Європи з метою її більшої поступливості, насамперед у питаннях зняття санкцій та відмови від допомоги Україні. Старий континент природно все більше стає епіцентром геополітичного та військово-стратегічного протистояння. В історії це було неодноразово. Згадаймо хоча б дві світові війни, які розпочиналися і концентрувалися саме тут. Хоча переважна більшість європейців цього звісно уже не пам’ятає. Росія розширює сфери, засоби та об’єкти враження цивільної інфраструктури з метою залякування європейських суспільств, сіяння панічних настроїв, тиску на уряди напряму та через суспільну напругу. При цьому використовувані державою-терористом тактичні прийоми і засоби диверсійно-підривної діяльності та ураження цивільних об’єктів, що вдосконалюються і розширюються по мірі еволюції новітніх технологій, актуалізують здебільшого добре відомі технології терору, що застосовувалися органами державної влади радянського періоду в кращих традиціях НКВД-КДБ.
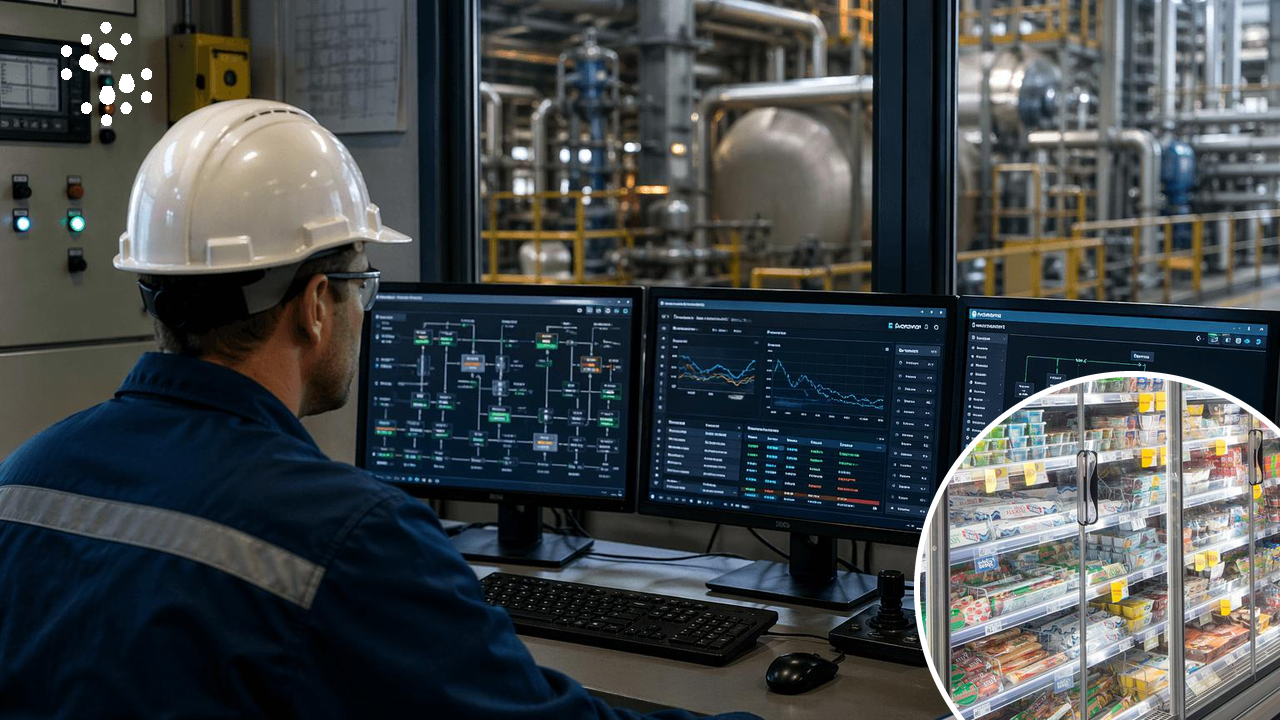
Серед набору таких прийомів і механізмів диверсійної діяльності російського походження восени поточного року увійшли в систему кібератаки на продовольчі об’єкти переважно цивільного призначення – склади харчової продукції і продовольчих товарів, систем холодильних установок супермаркетів і дрібніших магазинів по всій Європі. Паралельно атаці були піддані деякі великі медичні заклади зі зберігання плазми крові, насамперед ті, що працюють для забезпечення військових частин.
Перша хвиля відбулася в ніч на 12 жовтня 2026 року у Франції (близько семи сотень магазинів і три сховища донорської плазми, в тому числі державний банк крові). Під удари потрапили, зокрема, 180 магазинів мережі «Intermarché» і 100 супермаркетів «Coopérative U». Атака, спрямована на програмне забезпечення данської інженерної компанії «Danfoss», зачепила інші великі роздрібні мережі, зокрема, «Carrefour», «Monoprix» та «E.Leclerc». Їх морозильні камери раптово переключилися на режим розморозки і почали нагрівати продукти до рівня, коли в низці магазинів розпочалися пожежі. Завдано збитків на декілька мільйонів доларів, а чимало продуктів перестали продаватися.
Друга масована хвиля таких кібератак прокотилася 2 листопада 2026 року, зачепивши торговельні мережі та холодильне обладнання з системою віддаленого управління у щонайменше 11 країнах Європи (Бельгії, Швеції, Німеччині, Нідерландах, Іспанії, Португалії, Польщі, Естонії, Люксембурзі, Фінляндії та Ірландії). Французькі ж мережі фіксують прямі збитки на суми від 50 тис. до понад 220 тис. євро на один торговий заклад. У Бельгії проблеми виникли приблизно у 75 магазинах, зокрема, 15 супермаркетах «Carrefour», у торговельних точках «Delhaize», «Colruyt», «Intermarche», «Ikea». Федеральна прокуратура розпочала розслідування. Лише один супермаркет «Delhaize» у Фландрії втратив продуктів на 100 тис. євро. У Німеччині директор магазину «Edeka» викинув повний контейнер заморожених продуктів на суму від 64 тис. євро. В Італії збої зафіксували щонайменше в чотирьох супермаркетах «Coop» на Сицилії та на одному підприємстві в Тоскані. У Португалії кібератака зачепила сім магазинів «Intermarche», а в Ірландії – 13 супермаркетів «Supervalu». За попередніми даними, частина постраждалих магазинів використовувала системи керування холодильним обладнанням данської компанії «Danfoss». Обладнання цього виробника також стало мішенню кібератаки на французькі супермаркети 12 жовтня. У Швеції були тимчасово виведені з ладу системи холоду у 30 магазинах, зокрема, шести магазинах мережі «Coop». У деяким торговим точкам довелося повністю зупинити роботу закладу для екстреної утилізації зіпсованої продукції. Водночас за даними страхового брокера компанії «CyberDirekt», більшість полісів кіберстрахування не покривають фізичне псування продуктів. Європейські органи кібербезпеки закликали підприємства негайно ізолювати комерційні контролери від публічного доступу і встановити критичні оновлення безпеки.
Хакери отримали віддалений доступ до систем керування охолодженням і, активувавши команду відтаювання, змінили температуру в морозильних камерах із – 30°C до + 50°C (а в банках крові – аж до плюс 110°C). Через це тонни продуктів зіпсувалися, завдавши супермаркетам мільйонних збитків. У медичних сховищах вдалося уникнути знищення препаратів крові. Збитки від таких інцидентів сягнули кількох мільйонів євро.
Головною причиною масштабного колапсу фахівці називають застарілі та незахищені цифрові контролери. Зокрема, під удар потрапили блоки керування «Danfoss» серій AK-SM 800A та AK-SC, пристрої «Dixell» і «Copeland». Чимало ритейлерів вивели ці системи у публічний інтернет для дистанційного моніторингу, не подбавши про паролі чи надійні канали VPN.
Кіберексперти та розвідка вказують на потенційний російський слід у використанні відповідної інфраструктури і почерку гібридної війни. Водночас окремі західні джерела та розслідування також вивчали ймовірність причетності інших акторів. Наприклад, початково звучали звинувачення щодо іранських хакерів КВІР (угруповання «Шахед Кавех») у Франції, тоді як загалом інциденти кваліфікують як сплановану атаку на продовольчу безпеку та ланцюги постачання ЄС. Тому Єврокомісія скликала екстрені наради, назвавши це навмисною спробою підірвати довіру споживачів та завдати шкоди цивільній інфраструктурі.
Недостатньо впорядкованою і наразі фрагментарною залишається система правового захисту у сфері кібербезпеки. З 2024 року в ЄС діє директива, яка зобов’язує всі сектори економіки впроваджувати заходи цифрового захисту для забезпечення безпеки критичної інфраструктури. Однак не всі держави-члени ЄС досі імплементували цю директиву у своє національне законодавство. До того ж лише у грудні 2027 року в ЄС набуде чинності Акт про кіберстійкість (Cyber Resilience Act), мета якого – забезпечити захист усіх цифрових продуктів від кіберзагроз. Цим теж користаються зловмисники.
У відповідь на повідомлення європейських джерел про російський чи іранський слід в даних атаках, американська адміністрація поспішила перевести стрілки на неякісні китайські технології штучного інтелекту, що є прямими конкурентами відповідних американських технологій. Зокрема, міністр фінансів США Скотт Бессент зазначив, що під час нещодавніх хакерських атак у Франції була використана китайська модель штучного інтелекту, яка начебто до того ж не має «захисних механізмів» у своїх версіях.
Директор з аналізу кіберзагроз британської компанії «Sophos» Рейф Піллінг в інтерв’ю «The Guardian» 2 листопада припустив, що за атаками можуть стояти державні структури. Серед можливих підозрюваних він назвав хакерів, пов’язаних із Росією та Китаєм. Теорія про причетність держави видається найбільш імовірною, частково через очевидний психологічний вплив на великі групи населення. Керівник дослідницького напряму компанії «SentinelOne» Том Хегель в інтерв’ю «Internet Retailing» назвав російський слід «розумною гіпотезою для розслідування», пославшись на задокументовану історію диверсій Росії в Європі. Хоча експерт наголосив, що прямих доказів, які б пов’язували Москву саме з атаками на холодильники, наразі немає. На запитання журналістів, чи може за атакою стояти росія і чи пов’язаний цей інцидент з аналогічними випадками у Франції в середині жовтня, речник Єврокомісії Томас Реньє закликав утриматися від передчасних висновків. Прес-секретар президента рф Путіна Дмитро Пєсков на запитання журналістів американського мовника «CNBC» категорично відкинув причетність росії до вказаних атак, назвавши їх безпідставними.
Водночас генеральний директор шотландської компанії з кібербезпеки «Lupovis» Ксав’єр Беллекенс завив бельгійській інформаційній агенції «VRT News», що за кібератакою на холодильні системи європейських супермаркетів, ймовірно, стоїть хакерське угруповання, пов’язане з російською державою. За його словами, компанія зафіксувала різке зростання спроб проникнення в імітовані системи управління холодильними установками приблизно за тиждень до атак на супермаркети. З 20 до 30 жовтня «Lupovis» виявила 256 таких спроб із 91 джерела. Пік активності припав на 26 жовтня. Жодна хакерська група також не взяла на себе відповідальність за атаку. Дослідники звернули увагу на кілька ознак можливої причетності російських хакерських угруповань: використання серверної інфраструктури та IP-адрес, які раніше пов’язували з групами, що мають зв’язки з російською державою; скоординована активність проти одного типу промислових технологій у різних країнах; технічна складність атаки, яка передбачала розуміння принципів роботи промислових холодильних установок.
Варто відзначити, що не лише цивільна інфраструктура була піддана таким кібератакам. За повідомленням агенції «Reuters» від 29 жовтня, Пентагон розслідує загадкові несправності морозильного обладнання на американських військових базах. У серпні проблеми виникли щонайменше на шести об’єктах, де зіпсувалися запаси продуктів. За словами чотирьох чиновників, обізнаних із розслідуванням, військові розглядають версію кібератаки.
Історія з холодильниками показує, що для сучасної диверсії не обов’язково підривати міст або підпалювати завод. Іноді достатньо знайти комп’ютер, який керує чимось абсолютно звичайним, побутовим. Одним кліком комп’ютерної миші можна вимкнути будь яку технічну установку чи технологічний цикл, наприклад, подачу води, електроенергії чи опалення до домівок споживачів, або ж виробничої лінії на підприємстві. Як зазначають фахівці, наступними можуть бути не лише системи комунального забезпечення, але й побутова техніка в приватних помешканнях. Така практика становить велику суспільну та економічну небезпеку.
Ідеться не лише про фінансові збитки та виведення з ладу техніки, що може завдати відчутних втрат для економіки, але й психологічний ефект для західних суспільств, звичних до комфорту, доступу до якісних та різноманітних послуг, які стали невід’ємною частиною повсякденного життя. Порожні холодильники та перебої зі звичними товарами здатні викликати роздратування й тривогу серед населення набагато швидше, ніж атака на маловідому комп’ютерну мережу. Зрештою наслідком є роздратування і незадоволення роботою правоохоронної системи, влади країни загалом.
Такі злочинні акції на тривалій відстані можуть використовуватися зловмисниками для виявлення потенційно вразливих місць, застарілого обладнання з слабкими паролями. На одній мережі з холодильними системами можуть бути підключені також системи вентиляції, логістика, автоматизація розподільчих центрів, що перебувають в зоні ризику.
Відповідні атаки безумовно спрямовані на перевірку ефективності дій влади, спецслужб, систем захисту приватних компаній, особливо великих підприємств і торговельних мереж з метою підготовки до масштабування наступних диверсійних дій. Американський мовник «CNBC» звертає увагу на те, що атаки на холодильники у Європі – це лише частина ширшої системи загроз, які можна розглядати як елемент гібридної війни проти Заходу. Система заходів, що починалася з атака на магазини і продукти, швидко перекинулася на банки крові, інфраструктуру, мовників у різних країнах, наприклад британським «Sky News» та ірландським громадським мовленням «RTÉ».
Фіксація таких масових кібератак на об’єкти значної суспільної ваги свідчить про великий рівень можливостей та водночас вразливості сучасних електронних технологій, які можна модерувати (і пошкодити) з любої точки світу. Адже для мінімального впливу на роботу ІТ-систем достатньо наявності сервера незначної потужності та нетривалої роботи фахівця відповідної сфери середнього рівня обізнаності. Однак у розглянутих випадках засвідчено необхідність роботи більш потужної та кваліфікованої мережі спеціалізованих центрів впливу з наявністю забезпечення державного рівня, що фактично непрямо підтверджує причетність до таких атак потужних гравців.
Така тактика терору цілком вписується в систему дій чинної російської влади, яка, не змінила ставлення і підходів до взаємодії із суспільствами Європи та Заходу загалом своїх радянських попередників та наставників, що формувалися десятиліттями і навіть століттями на основі протиставлення російського буття західному. Тактика масового терору, підривного впливу на суспільну свідомість з метою показати слабкість демократичних суспільств, неефективність їх влади, намагаючись у підсумку нав’язати власне світобачення, досягнути ідеологічних і політичних завдань, стали звичними методами роботи російських спецслужб – сучасного ФСБ та її попередників НКВД і КДБ. Тема продовольчої безпеки особливо чутлива і примітна в діяльності радянських спецслужб, радянської тоталітарної влади загалом, яка сьогодні фактично закамуфльована у режим начебто демократичної російської федерації, де правлять прямі нащадки працівників відповідних карально-репресивних спецорганів і чинні представники відповідної систем на чолі з кадровим КДБістом Путіним. Голодомори на території України та європейської частини росії, влаштовані радянською владою у 1921-1923, 1932-1933 та 1946-1947 роках засвідчують історичну тяглість проблематики продовольчого терору російських тоталітарних режимів. Загроза голоду породжує значну суспільну напругу та посягає на суспільну свідомість широких мас людей.
В сучасних умовах ідеться наразі про зовнішній тиск на європейські суспільства з метою показати їх контрольованість і вразливість перед будь якими діями зовнішніх організованих терористичних сил. Переведення давньої практики штучної загрози продовольчій безпеці шляхом підпалів, потрави посівів, експропріації (вилучення) сільськогосподарської продукції на рівень сучасного продовольчого кібертероризму засвідчує, що методика тоталітарного імперського терору змінюється та вдосконалюється, але сутність залишається незмінною. При цьому джерело злочинних діянь має другорядне значення, адже іранський та російський режими тісно пов’язані та схильні як союзники запозичувати методологію диверсійної роботи. Це варто врахувати керівництву та суспільствам кожної європейської держави (і не тільки) в умовах сучасної глобальної ідеологічної і поки що гібридної війни, яка вже у повній мірі прийшла до Європи.
Андрій ГРУБІНКО,
для «Української лінії»